Qué mirar para saber qué hizo el agente
Tres preguntas para saber qué hizo un agente de IA: qué aprobó alguien, dónde queda el registro y quién responde si falla. Control antes que potencia.
Un agente de IA no solo te contesta: hace cosas. Lee archivos, redacta correos, mueve datos, a veces envía. Y la pregunta que se le hace a cualquier persona que trabaja contigo, «¿qué hiciste?», con un agente se vuelve incómoda: la respuesta suele ser un párrafo seguro de sí mismo que no prueba nada.
Casi toda la conversación pública sobre agentes gira en torno a la potencia: qué más pueden hacer, cuántas tareas encadenan, cuánto tiempo trabajan solos. Mi tesis es la contraria: antes de preguntar cuánto puede hacer un agente, conviene saber cómo te enteras de lo que hizo. Control antes que potencia.
Lo reduzco a tres cosas que tienes que poder ver, sin ser técnico y sin abrir ningún código: qué aprobó alguien antes de que el agente actuara, dónde queda el registro de lo hecho y quién responde cuando algo falla. Al terminar vas a tener tres preguntas de control para hacerle a cualquier agente que pienses usar, y un criterio para decidir si lo dejas, lo ajustas o lo retiras.
Un aviso sobre el alcance, porque conviene decirlo desde el principio. Esas tres cosas son una síntesis mía, de oficio, no un estándar publicado. Las fuentes que cito respaldan cada pieza por separado; la fórmula completa es una propuesta para que la pruebes y la corrijas.
Por qué mirar lo que hizo y no solo lo que dijo
Los sistemas de IA agénticos se describen, en un documento de OpenAI de diciembre de 2023, como sistemas que persiguen metas complejas con poca supervisión directa. El mismo documento parte de una idea que cualquier gestor reconoce: si algo trabaja con poca supervisión, hay que acordar responsabilidades básicas y prácticas para mantener sus operaciones seguras y con alguien a quien rendirle cuentas [C1].
Dos aclaraciones honestas sobre esa fuente. Primero, la escribe un laboratorio que vende este tipo de sistemas: no es un árbitro neutral, es un actor interesado que además reconoce que quedan preguntas abiertas antes de convertir esas prácticas en estándar. Segundo, para esta nota solo leí el resumen publicado; no revisé el cuerpo del documento, así que no te voy a atribuir ninguna práctica concreta de ahí. Lo que sí puedo decir es el punto de partida: quien construye estos sistemas ya plantea que poca supervisión exige responsables identificables [C1].
Traducido a la oficina: cuando delegas en una persona, sabes quién es, qué le encargaste y a quién le preguntas si algo sale mal. Con un agente esas tres cosas no vienen dadas. Hay que pedirlas.
Primera cosa a la vista: qué aprobó alguien
El proyecto OWASP, una comunidad sin fines de lucro dedicada a la seguridad, publica una lista de riesgos para aplicaciones con modelos de lenguaje. Uno de ellos se llama «agencia excesiva» (Excessive Agency): el agente ejecuta acciones dañinas ante salidas inesperadas, ambiguas o manipuladas del modelo, sin importar qué causó el error [C2]. Puede ser una confusión del modelo, o alguien que logró colarle instrucciones. El resultado es el mismo: el agente hace algo que nadie quiso.
OWASP ubica la causa de fondo en uno o más de tres excesos: demasiadas funciones, demasiados permisos o demasiada autonomía [C2]. Piensa en un empleado al que le diste las llaves de toda la oficina para que revise un solo cajón.
Frente a ese riesgo, una de las medidas que OWASP recomienda es exigir que una persona apruebe las acciones de alto impacto antes de que se ejecuten. El ejemplo que da es muy de oficina: una aplicación que publica contenido en redes en nombre del usuario debería incluir una rutina de aprobación justo en la acción de «publicar» [C3]. Otro ejemplo de la misma fuente: si un asistente redacta correos, que sea el usuario quien revise y apriete «enviar» en cada uno [C2].
La segunda parte de esa recomendación importa tanto como la primera: la autorización se aplica en el sistema de destino, no confiando en que el modelo decida si una acción está permitida [C3]. Dicho sin jerga: no alcanza con que el agente «sepa» que no debería borrar algo. Lo que cuenta es que el sistema donde se borra le exija un permiso que el agente no tiene.
Entonces la primera pregunta de control es:
¿Qué acciones necesitan que una persona diga que sí antes de ejecutarse, y dónde quedó anotado quién dijo que sí?
Si la respuesta es «ninguna» o «el agente ya sabe», tienes una señal. No prueba que algo vaya a salir mal; prueba que no hay forma de enterarte si sale mal.
Un límite que conviene tener presente: OWASP presenta la aprobación humana como una mitigación, no como una garantía [C3]. Una persona que aprueba veinte pedidos seguidos sin leerlos no controla nada. La aprobación sirve cuando la acción es lo bastante importante como para merecer la pausa y lo bastante pocas veces pedida como para leerla de verdad.
Segunda cosa a la vista: dónde queda el registro
La misma fuente recomienda registrar y monitorear la actividad de las extensiones del agente y de los sistemas a los que se conecta, para detectar acciones indeseadas y poder responder [C4]. Y es clara con una distinción que vale la pena respetar: el registro no previene el problema; limita el daño porque permite verlo [C4]. Lo mismo vale para limitar la cantidad de acciones por unidad de tiempo, que OWASP menciona como otra medida que no previene pero da margen para descubrir algo a tiempo [C4].
Hay una referencia más lejana, y la cito con cuidado. La Ley de IA de la Unión Europea exige, para los sistemas de alto riesgo, que puedan registrar eventos de forma automática durante toda su vida útil, de modo que se pueda reconstruir qué pasó [C5]. Para uno de los casos que enumera, pide como mínimo anotar el período de cada uso, la base de datos contra la que se comparó, los datos que dieron coincidencia y quiénes verificaron los resultados [C5]. No te lo cuento porque tu agente de oficina esté obligado a eso: no lo está. Lo cuento porque es un buen espejo de qué es un registro útil. Cuándo se usó, con qué datos, qué resultó y quién lo revisó.
Qué debe contener un registro para alguien no técnico, en cambio, no lo dice ninguna de estas fuentes, y tampoco voy a inventarlo. Lo que te propongo es una prueba práctica, mía y sin respaldo en un estudio: pídele al agente, o a quien lo configuró, que te muestre el registro de una tarea concreta de la semana pasada, y fíjate si puedes contestar sin ayuda cuatro preguntas. Cuándo ocurrió, qué datos tocó, qué resultado dejó, y si alguien lo revisó.
La segunda pregunta de control es:
Si mañana quiero saber qué hizo este agente ayer con tal tarea, ¿dónde lo veo y puedo leerlo sin ayuda?
Un registro que solo entiende quien lo configuró vale poco el día que esa persona no está. Y un registro que existe pero nadie abre equivale a no tenerlo.
Tercera cosa a la vista: quién responde cuando falla
Esta es la parte con menos apoyo en las fuentes, y prefiero decírtelo. El documento de OpenAI sostiene la necesidad de que las operaciones de los agentes sean «accountable», es decir, que haya quien rinda cuentas [C1]. La Ley de IA de la UE pide, para los sistemas de alto riesgo, que personas puedan supervisarlos de forma efectiva mientras están en uso. En concreto, que puedan decidir no usar el sistema, ignorar o revertir su resultado, e interrumpirlo con un botón de «parar» o algo equivalente [C5].
Ni una ni otra fuente te dice cómo nombrar a un responsable en una oficina real. Lo que sí hacen es separar dos cosas que en la práctica se mezclan: el agente que actúa y la persona que responde. El agente no responde. Alguien tiene que tener nombre y apellido.
Y aquí aparece algo que las fuentes dejan implícito. Cuando una persona puede detener, ignorar o revertir lo que hizo el agente, hay un lugar donde aterrizar el reclamo. Cuando no puede, el reclamo queda flotando. Esto es una lectura mía de esos textos, no una cita de ninguno.
La tercera pregunta de control es:
Si este agente se equivoca con un cliente, un archivo o un número, ¿quién lo frena, quién lo corrige y quién da la cara?
Tres respuestas problemáticas, para que las reconozcas: «el proveedor», «el sistema», «nadie en particular». En los tres casos la pregunta sigue sin respuesta.
Cómo usar las tres preguntas
Te propongo una prueba corta, con un agente que ya uses o que estés por incorporar. Elige una tarea chica y de bajo riesgo, nunca una que toque datos sensibles de clientes, de empleados o de terceros.
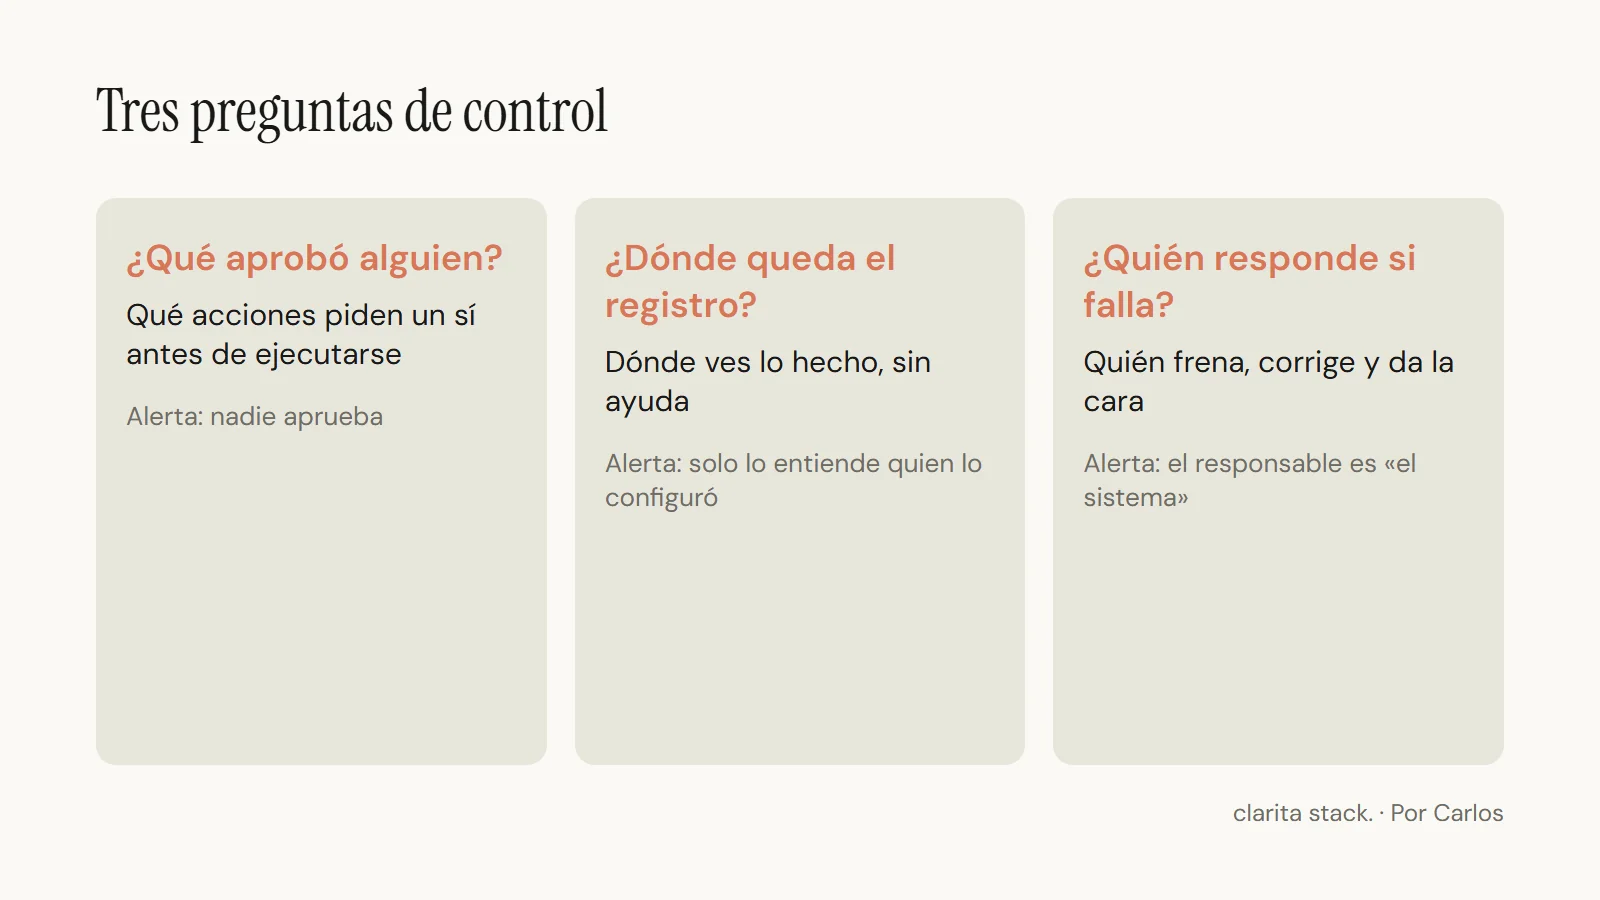
- Escribe las tres preguntas en una hoja, con espacio para la respuesta.
- Contesta lo que ya sepas sin investigar. Marca lo que contestaste con certeza y lo que contestaste suponiendo. Esa diferencia ya te dice algo.
- Pide lo que falte a quien configuró el agente o al proveedor, por escrito: qué acciones piden aprobación, dónde queda el registro y quién responde.
- Verifica una respuesta con un caso real. Si te dicen que hay registro, pide ver el de una tarea concreta. Si te dicen que hay aprobación, pide ver una aprobada.
- Anota qué quedó sin responder. Una pregunta sin respuesta es información, no un fracaso.
Lo importante es el orden: primero miras el control, después decides cuánta tarea le das. No al revés.
Límites honestos de este método
Conviene ser claro con lo que esta nota no hace.
No es un estándar. Las tres cosas son una síntesis editorial. Respaldo por separado la aprobación [C3], el registro [C4] y, con menos fuerza, la supervisión y la responsabilidad [C1] [C5]. La fórmula completa no sale de ninguna fuente.
No mide cuánto reduce el riesgo cada control. Las fuentes describen riesgos y mitigaciones; no cuantifican incidencia ni eficacia. Tampoco traigo aquí casos documentados de agentes que fallaron: no los investigué en esta ronda, y no voy a rellenar con anécdotas.
La norma europea no es tu obligación de hoy. Los artículos que cité aplican a sistemas de alto riesgo, no a cualquier asistente de oficina. Según el sitio de referencia que consulté, la obligación de supervisión humana del artículo 14 entra en vigor en diciembre de 2027 para una de las categorías y en agosto de 2028 para otra [C5]. Además, el texto en inglés del artículo 12 en ese sitio se presenta como traducción automática no oficial, y no contrasté el texto oficial. Úsala como referencia de buenas prácticas, no como lista de requisitos.
Los controles pueden fallar por cansancio. Aprobar sin leer, tener un registro que nadie abre, designar a un responsable que no tiene poder de frenar: los tres son controles de papel. La fuente de OWASP lo da por sentado cuando dice que el registro y la limitación de frecuencia no previenen, solo limitan el daño [C4].
No es un trabajo técnico. Si no puedes ver la aprobación, el registro y al responsable sin ayuda de un especialista, la limitación no es tuya: es del producto. Y es un dato para elegir.
Mantener, ajustar o retirar
Después de la prueba, decide con tres criterios que puedes escribir antes de empezar.
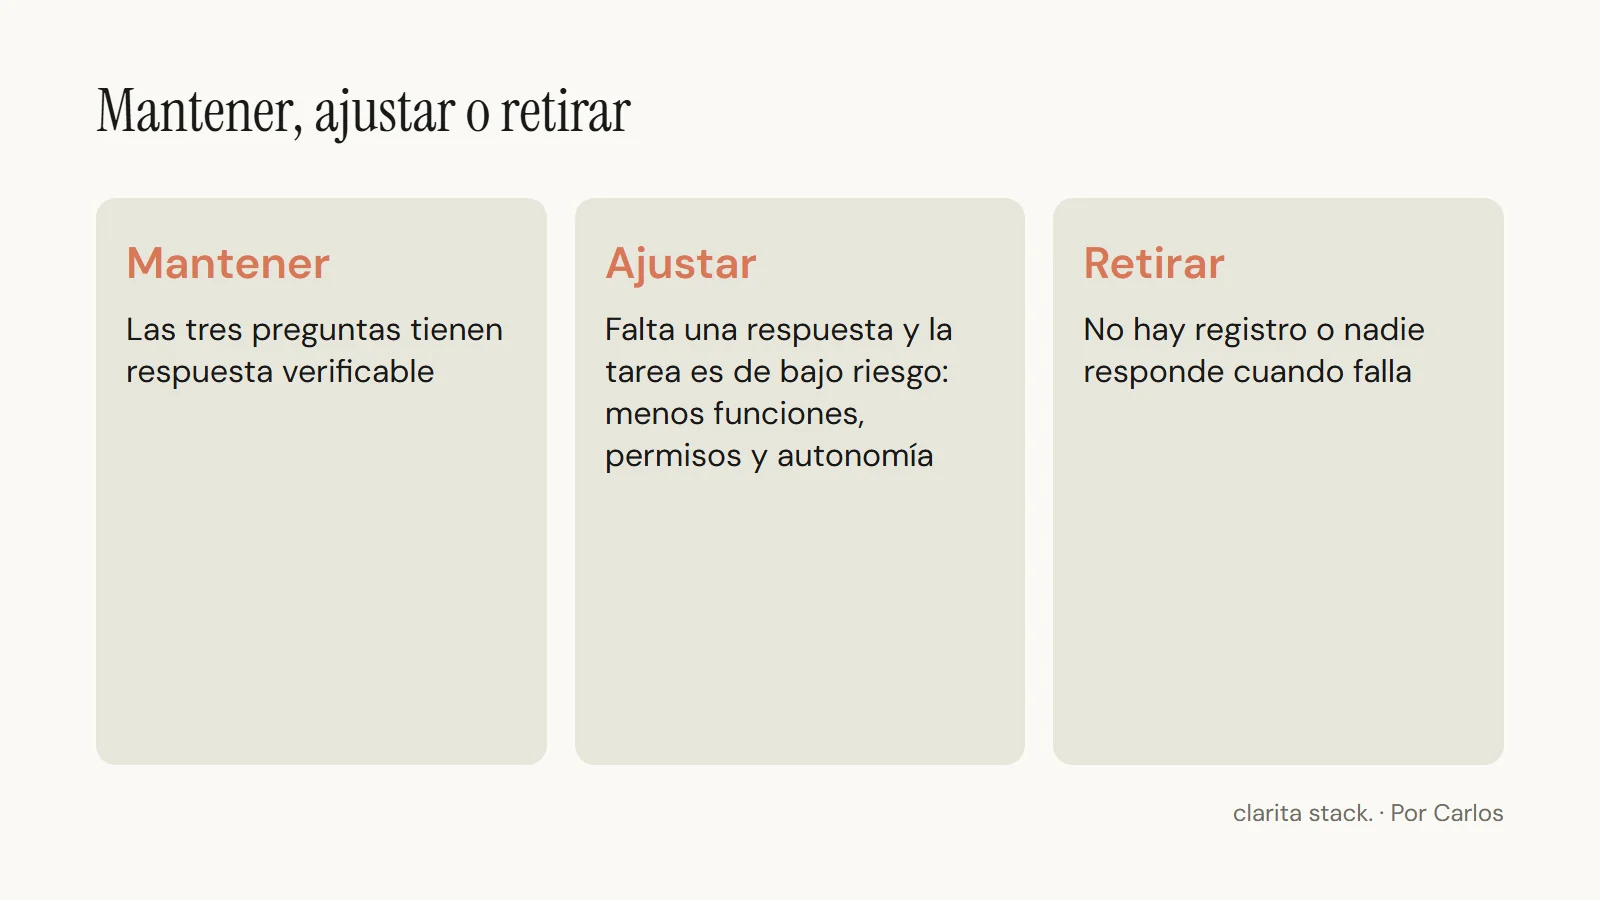
Mantener el agente en esa tarea si las tres preguntas tienen respuesta verificable: sabes qué requiere aprobación y ves la prueba de que se aprobó, puedes leer el registro de una tarea real, y hay un nombre propio para el caso de falla.
Ajustar si una de las tres quedó sin respuesta pero la tarea es de bajo riesgo. En ese caso, achica el alcance: menos funciones, menos permisos, menos autonomía, que son los tres excesos que identifica OWASP [C2]. Y repite la prueba cuando cambie algo.
Retirar si no hay forma de enterarte de qué hizo el agente, o si nadie responde cuando falla. No porque el agente sea malo, sino porque no puedes conducirlo. Un empleado que no deja rastro y del que nadie responde no recibe más tareas por brillante que sea.
Cualquiera de las tres salidas es una buena decisión si la tomaste con información. Lo único que no sirve es no tomarla porque el agente «parece funcionar».
Ahora elige una tarea chica
Lo que puedes hacer esta semana es elegir una tarea que ya delegaste a un agente, o que estés pensando delegar, y escribir las tres preguntas con sus respuestas. Es una hoja. Si alguna queda en blanco, ya sabes por dónde empezar.
Y si prefieres arrancar por una sola, que sea la del registro: es la más fácil de verificar con un ejemplo real, y las otras dos se aclaran cuando miras qué quedó escrito.
Por Carlos · clarita stack.
Fuentes
- [C1] OpenAI (Shavit, Agarwal, Brundage et al.), Practices for Governing Agentic AI Systems (14/12/2023). Solo se leyó el resumen publicado. https://openai.com/index/practices-for-governing-agentic-ai-systems/
- [C2] OWASP Gen AI Security Project, LLM06:2025 Excessive Agency. https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- [C3] OWASP Gen AI Security Project, LLM06:2025 Excessive Agency, secciones «Require user approval» y «Complete mediation» (mismo artículo que C2). https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- [C4] OWASP Gen AI Security Project, LLM06:2025 Excessive Agency, medidas que no previenen pero limitan el daño (mismo artículo que C2). https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
- [C5] Reglamento (UE) sobre IA, artículos 12 y 14, en el sitio de referencia del Future of Life Institute (el texto oficial está en EUR-Lex y no se contrastó). https://artificialintelligenceact.eu/article/12/ y https://artificialintelligenceact.eu/article/14/